در سازمانهای بزرگ، رخنهی امنیتی تنها یک مشکل فنی نیست؛ اعتماد مشتری، روابط با شرکا و تداوم فعالیت سازمان را تحت تأثیر قرار میدهد.
ارزیابی ریسک سایبری بر پایهی چارچوبهای بینالمللی (ISO 27001، NIST و CIS) انجام میشود و معماری امنیتی متناسب طراحی میگردد. برای سازمانهای تولیدی، امنیت شبکههای صنعتی و سامانههای SCADA نیز بررسی میشود.
خروجی: گزارش ارزیابی ریسک، اولویتبندی آسیبپذیریها و نقشهی بهبود.
پیش از مطالعه، امتحان کنید
قابلیتهای سامانهی «فناوری اطلاعات و امنیت» را همینجا امتحان کنید
فناوری اطلاعات و امنیت
۶ قابلیت قابل امتحان از ۱۱ خدمت این بخش
امتحان کن: یه ریسک رو انتخاب کن، احتمال و اثرش رو عوض کن یا برنامهی کاهش بذار؛ جاش روی ماتریس عوض میشه.
مسئول: مالی
۱ ریسک بحرانی، ۳ ریسک بدون برنامه
نقطه کنار اسم یعنی این خدمت سریع و آماده تحویل میشه؛ بقیه با جلسه و طراحی اختصاصی.
سامانهی نمونهی این حوزه
طرحها و سامانههایی که تیم کارونوا ساخته است؛ هرکدام را باز کنید و زنده امتحان کنید.
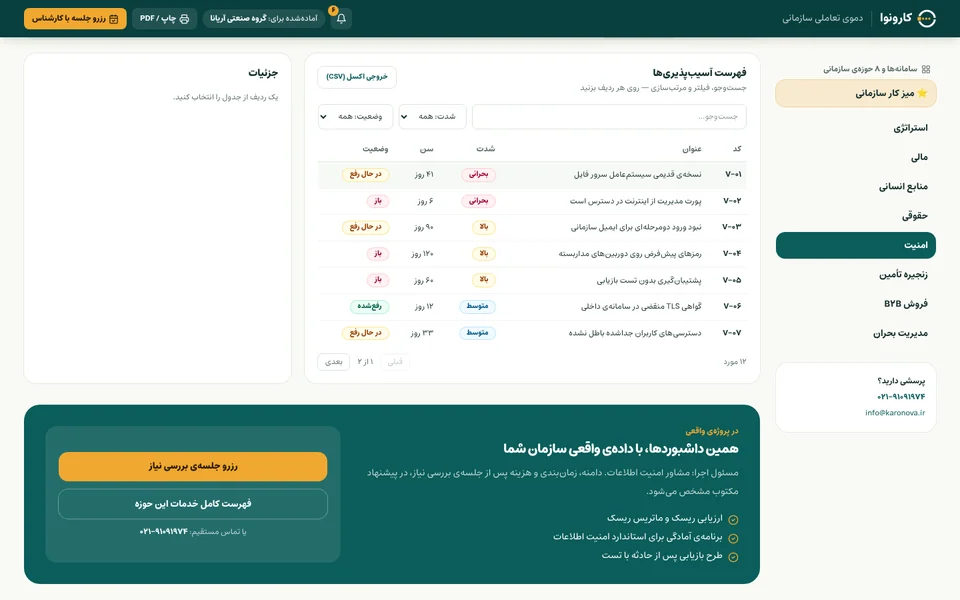
نمونهی خروجی
نمونهی خروجی و آنچه تحویل میگیرید
اینها نمونهی نمایشی با دادهی فرضیاند تا شکل دقیق خروجی رو ببینید؛ کار واقعی مشتریها فقط با اجازهی خودشون در بخش «روایت مشتریها» منتشر میشه.
مسئول اجرا
مشاور امنیت اطلاعات
نام و سابقهی مسئول در پیشنهاد مکتوب اعلام میشود.
آنچه تحویل میگیرید
- ارزیابی ریسک و ماتریس ریسک
- برنامهی آمادگی برای استاندارد امنیت اطلاعات
- طرح بازیابی پس از حادثه با تست
فرضی
- نشت دادهی مشتری
- احتمال متوسط / اثر بالا
- قطعی سرور اصلی
- احتمال پایین / اثر بالا
- فیشینگ کارکنان
- احتمال بالا / اثر متوسط
- اقدام فوری
- رمز دومرحلهای همهی حسابها
ارزیابی زیرساخت فناوری فعلی
بررسی کامل و بیطرفانه وضعیت فعلی زیرساخت IT سازمان — نقاط قوت، ضعف و ریسکهایی که ممکنه مدیریت داخلی ازشون بیخبر باشه.
ارزیابی و مدیریت ریسک سایبری بر اساس ISO/IEC 27001، NIST، CIS
ارزیابی ریسک امنیت سایبری سازمان بر پایه استانداردهای شناختهشده جهانی — نه یه چکلیست عمومی، بلکه چارچوبی که در ممیزیهای بینالمللی هم قابل دفاعه.
مشاوره انتخاب Vendor و ابزار
مشاوره مستقل برای انتخاب درستترین ابزار و تامینکننده فناوری متناسب با نیاز واقعی سازمان، نه بر اساس تبلیغات فروشنده.
طراحی معماری امنیت سایبری سازمانی
طراحی کامل معماری امنیتی سازمان، متناسب با سطح واقعی ریسک و حساسیت دادههای اون سازمان — نه یه راهحل یکسان برای همه.
پیادهسازی رسمی سیستم مدیریت امنیت اطلاعات (ISMS/ISO 27001)
استقرار کامل سیستم مدیریت امنیت اطلاعات مطابق استاندارد بینالمللی.
مدیریت یکپارچه GRC (حاکمیت، ریسک، انطباق فناوری اطلاعات)
مدیریت یکپارچه حاکمیت، ریسک و انطباق در حوزه فناوری اطلاعات.
مشاوره انطباق امنیتی (ISO 27001، SOC2)
آمادهسازی کامل سازمان برای دریافت گواهیهای امنیتی معتبر بینالمللی — که اغلب پیششرط همکاری با مشتریهای سازمانی بزرگتره.
ارزیابی بلوغ میز خدمت IT (Service Desk)
بررسی سطح بلوغ خدمات پشتیبانی داخلی فناوری اطلاعات سازمان — و ارائه نقشه راه برای رسیدن به استاندارد سازمانهای پیشرو.
طراحی استمرار خدمات فناوری اطلاعات (IT Service Continuity / Disaster Recovery)
برنامهای که تضمین میکنه سیستمها حتی بعد از یه حادثه بزرگ برمیگردن.
امنیت شبکههای صنعتی و سیستمهای اسکادا (برای مشتریان تولیدی/صنعتی)
امنیت تخصصی شبکههای تولیدی و سیستمهای کنترل صنعتی — حوزهای کاملاً متفاوت از امنیت IT معمولی که نیاز به تخصص عملیاتی صنعتی داره.
طراحی سیستم مدیریت کیفیت (ISO 9001 و مشابه)
استقرار کامل سیستم مدیریت کیفیت سازمانی مطابق استاندارد بینالمللی — پایه بهبود مستمر فرآیندها و اعتبار در بازارهای صادراتی.
موارد انتخابشده برای طرح در جلسه
شناخت کسبوکار
برای سازمان شما چه کاری میتوانیم انجام دهیم؟
سازمان و چالش اصلی را معرفی کنید تا خدمات و نمونههای مرتبط را ببینید.
شیوهی قیمتگذاری
پس از نیازسنجی، پیشنهاد فنی و مالی بهصورت مکتوب و به تفکیک مراحل ارائه میشود و هیچ مرحلهای بدون تأیید سازمان شما آغاز نمیشود.
پیشنهاد قیمت اختصاصی
برای خدمات مشاورهای و سفارشی، بعد از شناخت نیاز، پیشنهاد مخصوص کسبوکار شما داده میشه.
قیمتگذاری مرحلهای
پروژههای بزرگ به مرحلههای جدا شکسته میشن و قیمت هر مرحله جدا تأیید میشه.
قیمت قطعی پس از نیازسنجی
اول نیاز واقعیتون مشخص میشه؛ بعد قیمت قطعی هر بخش رو جداگانه و مکتوب میبینید.
بدون قیمتگذاری یکسان برای پروژههای متفاوت
دو کسبوکار با یه اسم خدمت معمولاً کار متفاوتی لازم دارن؛ قیمت هم به همون اندازه دقیقه.